Bộ môn An toàn Thông tin (BM IA) vừa đưa vào hoạt động hai phòng lab chuyên sâu là SOC Lab và Pentest Lab. Hai lab giúp sinh viên rèn luyện cả phòng thủ (Blue Team) lẫn tấn công (Red Team) trong môi trường gần với thực tế doanh nghiệp.
SOC Lab và Pentest Lab đi vào hoạt động
Bộ môn An toàn Thông tin (BM IA) vừa đưa vào hoạt động hai phòng lab chuyên sâu là SOC Lab và Pentest Lab. Hai lab giúp sinh viên rèn luyện cả phòng thủ (Blue Team) lẫn tấn công (Red Team) trong môi trường gần với thực tế doanh nghiệp.
Tiếp nối hạ tầng thực hành của Cybersecurity Lab
Sau khi ra mắt hệ thống thi và thực hành CTF, BM IA tiếp tục xây dựng và triển khai hệ thống SOC Lab và Pentest Lab thuộc Cybersecurity Lab. Nhờ đó, sinh viên có được một môi trường thực hành khép kín, từ khai thác lỗ hổng đến phát hiện, phân tích và ứng phó sự cố.
SOC là gì?
SOC (Security Operations Center), hay Trung tâm Giám sát An ninh mạng, là nơi các chuyên viên an ninh theo dõi hệ thống thông tin của tổ chức liên tục 24/7. Nhiệm vụ của SOC là:
- Thu thập và phân tích log từ máy chủ, máy trạm, thiết bị mạng và ứng dụng
- Phát hiện hành vi bất thường và dấu hiệu tấn công
- Cảnh báo và phân loại sự cố theo mức độ nghiêm trọng
- Điều tra và ứng phó để ngăn chặn, khắc phục và rút kinh nghiệm sau mỗi sự cố
Hiện nay, hầu hết ngân hàng, tập đoàn công nghệ và cơ quan nhà nước đều vận hành SOC. Vì vậy, nhu cầu tuyển dụng các vị trí SOC Analyst (Tier 1–3), Incident Responder hay Threat Hunter luôn ở mức cao.
Trung tâm giám sát an ninh của Cybersecurity Lab
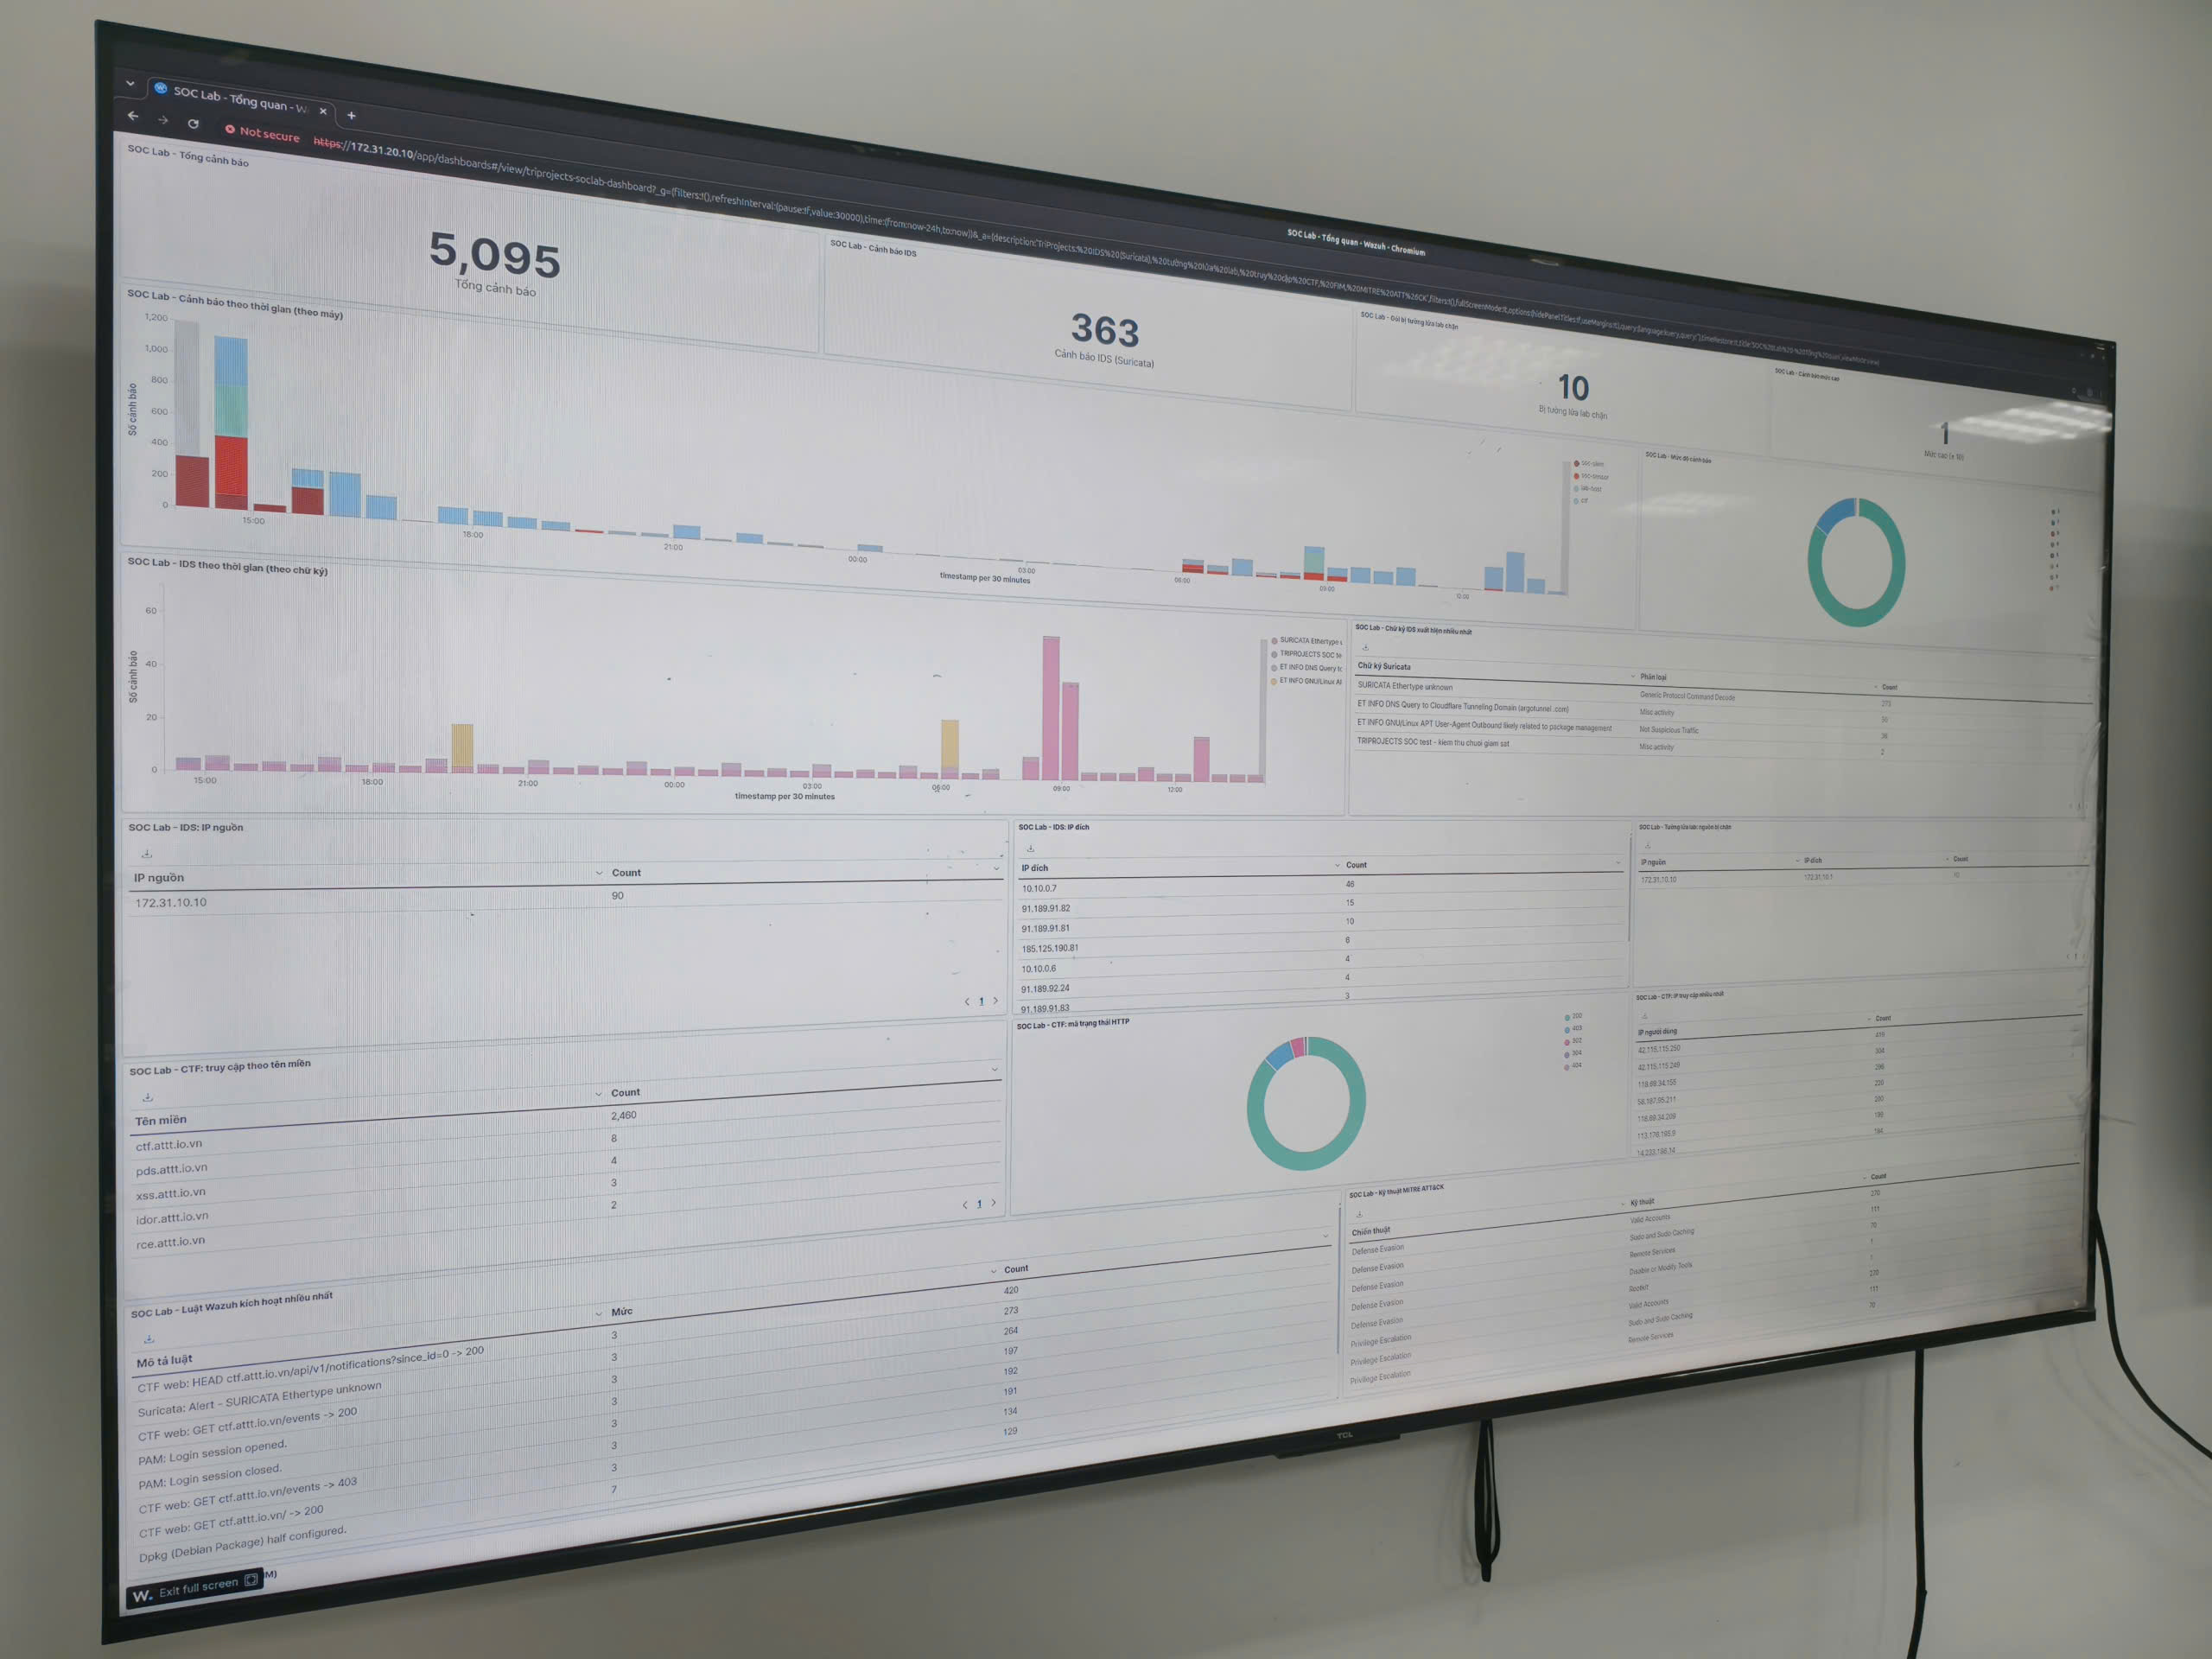
SOC của Cybersecurity Lab chính thức đi vào hoạt động, được xây dựng trên ba nền tảng mã nguồn mở hàng đầu:
- Wazuh: nền tảng SIEM/XDR, thu thập và tương quan log, giám sát toàn vẹn file, phát hiện xâm nhập trên máy chủ (HIDS), đánh giá cấu hình và lỗ hổng.
- Suricata: hệ thống phát hiện và ngăn chặn xâm nhập mạng (IDS/IPS), phân tích lưu lượng theo bộ luật (rule) để nhận diện các kiểu tấn công đã biết.
- Zeek: công cụ giám sát an ninh mạng (NSM), ghi lại chi tiết các kết nối, giao thức và hành vi trên mạng, phục vụ điều tra và săn tìm mối đe dọa (threat hunting).
SOC có hai nhiệm vụ:
- Phục vụ thực hành Blue Team: sinh viên trực tiếp vận hành SIEM, đọc và phân tích cảnh báo, viết luật phát hiện, điều tra sự cố và lập báo cáo như một chuyên viên SOC thực thụ.
- Bảo vệ các nền tảng của Lab: giám sát thực tế hệ thống thi và thực hành CTF cùng các hạ tầng khác của Cybersecurity Lab. Sinh viên vì thế được làm việc với dữ liệu và cảnh báo thật, không chỉ với bài tập giả lập.
Pentest Lab: thực hành tấn công – phòng thủ
Pentest (Penetration Testing), hay Kiểm thử xâm nhập, là việc mô phỏng tấn công có kiểm soát và được cho phép nhằm tìm ra lỗ hổng trước khi kẻ xấu khai thác. Pentest Lab cung cấp:
- Các hệ thống mục tiêu có chủ đích chứa lỗ hổng: ứng dụng web, máy chủ Linux/Windows, Active Directory.
- Quy trình kiểm thử chuẩn: trinh sát, rà quét, khai thác, leo thang đặc quyền, duy trì truy cập và viết báo cáo.
- Môi trường cô lập, an toàn: sinh viên thoải mái thử nghiệm mà không ảnh hưởng đến hệ thống thật.
Điểm nổi bật là Pentest Lab và SOC Lab được kết nối với nhau. Khi sinh viên Red Team tấn công các mục tiêu, sinh viên Blue Team quan sát và phát hiện chính những cuộc tấn công đó trên Wazuh, Suricata và Zeek. Mô hình này giúp hai bên cùng hiểu rõ:
- Một kỹ thuật tấn công để lại dấu vết gì trên log và lưu lượng mạng
- Vì sao một số tấn công bị phát hiện còn số khác thì không
- Cách cải thiện luật phát hiện và gia cố hệ thống sau mỗi đợt tấn công
Đây cũng là nền tảng để triển khai các bài tập Purple Team, trong đó tấn công và phòng thủ phối hợp để nâng cao năng lực bảo mật tổng thể.
Hai lab sẽ phục vụ những hoạt động nào?
- Giảng dạy và thực hành trong các môn chuyên ngành về an ninh mạng, kiểm thử xâm nhập, điều tra số và ứng phó sự cố.
- Diễn tập tấn công – phòng thủ theo mô hình Red Team / Blue Team.
- Đồ án, khóa luận và nghiên cứu khoa học: thử nghiệm luật phát hiện, phân tích mã độc, xây dựng kịch bản tấn công mới.
- Huấn luyện đội tuyển cho các cuộc thi Attack–Defense và các giải an toàn thông tin.
- Chuẩn bị chứng chỉ nghề nghiệp như OSCP, CEH, CompTIA Security+, Blue Team Level 1 (BTL1).
Với hai lab mới này, BM IA hoàn thiện thêm một bước hạ tầng thực hành của Cybersecurity Lab. Bộ môn mong muốn sinh viên ra trường không chỉ nắm vững lý thuyết mà còn đã thực sự “vào trận” ở cả hai phía tấn công và phòng thủ.
#BMIA #CybersecurityLab #SOC #Pentest #BlueTeam #RedTeam